ホームページのお問い合わせフォームを利用していると、「私はロボットではありません」というチェックボックスや、信号機・横断歩道の画像を選ぶ認証画面、よくありましたよね。
あれらはもちろんスパム対策ですが、どうしてあれでスパム対策ができるのか気になったことありません?また近頃はこうした認証画面を見かける機会が少なくなっていることにお気づきでしょうか?
もしかしたら「スパム」が何なのか、具体的にイメージできない、という方もいるかもしれませんので、ここでは「そもそもスパムって何?」から、「私はロボットではありません」がどのように作用して働いているのか、近年のスパム対策の仕組みについて、ご紹介します。
フォームの安全性を含め、社内でホームページを運用する体制づくりは、ウェブ集客の内製化完全ガイドで全体像を紹介しています。
そもそもスパムとは?
ホームページ運営における「スパム」とは、本来の利用目的ではない不要な投稿や送信のことを指します。例えばWordPressでは、ブログ記事のコメント欄にURL付きの宣伝投稿が大量に送られる「スパムコメント」が昔からよく知られています。こんなのが、ブログ記事のコメント欄に並ぶ。。。
Hi, it’s Brian
https://xxxxx.com
Nice website!
https://example-link.com
Good job.
Please visit:
https://example-link.com
Great content!
Check this:
https://example-link.com
一方で企業ホームページでは、コメント欄を設置していないケースが多く、現在はお問い合わせフォームを利用した「スパムメール」の方が身近かもしれません。
「スパムコメント」にせよ「スパムメール」にせよ、特徴としては同じで「意味のない文字列」「短時間の大量送信」「不審なURLへの誘導」などが見られます。ただし、外国語の投稿というだけでスパムと判断することはできません。この記事では、主にお問い合わせフォームから送信される「フォーム送信型のスパム」とその対策についてお話しします。
【豆知識】「スパム」の語源は缶詰!?
迷惑メールやスパム投稿の「スパム(SPAM)」という言葉は、ランチョンミート缶「SPAM」が由来と言われています。1970年に放送されたイギリスのコメディ番組『モンティ・パイソン』の有名なコントで、レストランのメニューにSPAMばかりが登場し、店内でも「SPAM!SPAM!SPAM!」と連呼され続ける場面がありました。
その後、インターネット黎明期のチャットや掲示板で、同じ内容を大量に繰り返し投稿する行為を「まるでSPAMの連呼みたいだ」と呼ぶようになり、やがて不要な大量投稿や迷惑メール全般を指す言葉として定着したと言われています。
営業メールとスパムは少し違います
ちなみにお問い合わせフォームには、「他社からの営業メッセージ」が届くこともありますね。「SEO対策やAI導入支援の提案」「補助金活用の営業」「協業のお誘い」など様々です。
本来自社サービスに興味を持ってくれたお客様からのメッセージを期待しているため、これらは迷惑に感じることもありますが、営業メッセージには人が宛先や内容を考えて送るものもあり、自動プログラムによる大量投稿とは対処方法が異なります。ただし、望まない営業投稿も広い意味ではスパムに含まれることがあります。後述する技術的なスパム対策だけで完全に防ぐことはできません。
営業メッセージの中でも「相互リンクをしませんか?」という提案への対応は、相互リンク営業への対応とGoogleの公式見解で詳しく解説しています。
スパムが届くと何が困るのでしょうか?
さて、本記事内における「スパム」を定義していきましたが、何がどう困るのでしょう?
通常ウェブサイトに設置されたお問い合わせフォームは、閲覧者がそれに入力して送信した後、サイト管理側へ自動的にメールが送信されますよね。そこに明らかにお客さんからではない、外国語だけの内容に不審なURLリンク・・・、さらにそれが1分間で数百通届いたら・・・?メールボックスはそれだけで埋まってる。
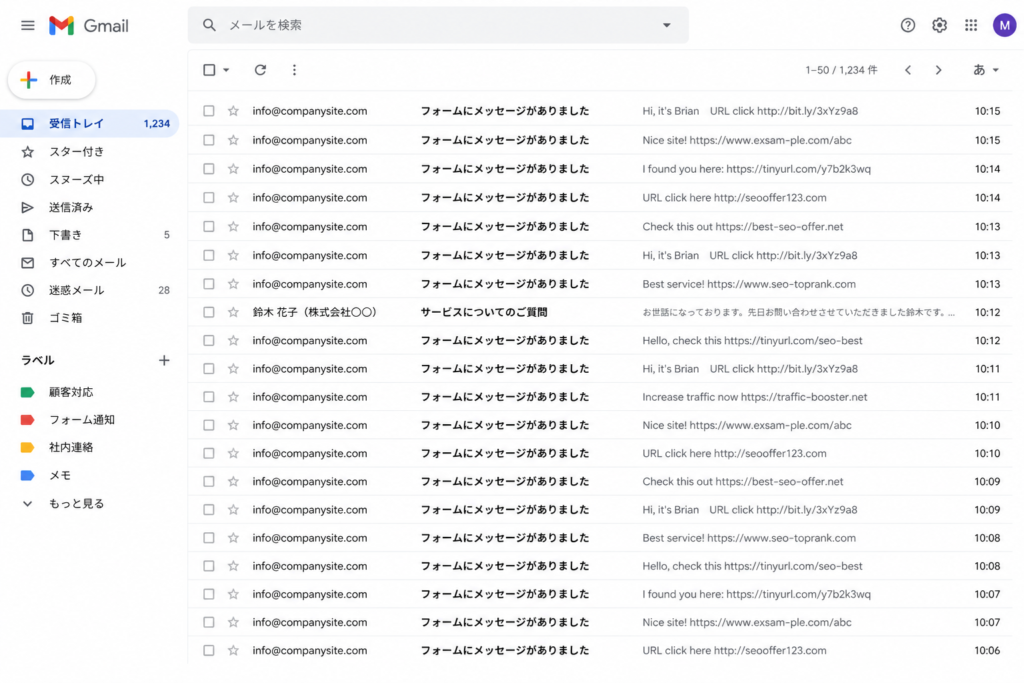
「迷惑!!怖い・・・!」
もし意味不明なメールが1件だけなら大きな問題にならないかもしれません。しかし大量に届くとなると、まず本文に不審なURLがあることがほとんどのため、他の社員も見える状態なら絶対にURLをクリックしないように!などの社内周知や報告、またスパムメールを削除する際も、本当のお問い合わせも一緒に削除してしまわないように細心の注意が必要・・・などなど、業務を滞らせること間違いなしです。
「怪しいURLはクリックしない」という認識は多くの方は持っているといっても、何かのはずみでクリックしてしまいかねません。怪しいサイトに誘導されるだけならまだしも、変なウイルスが入っていたら、と思うと、恐ろしいですね!
なぜ私のサイトにも届くの?
「有名な会社でもないのに、なぜうちのサイトに?」と思う方もいるかもしれません。
しかし多くのスパムは、世界中のホームページを自動的に巡回して送信しています。つまり、「あなたの会社を狙っている」というより、「フォームが見つかったから送っている」場合がほとんどです。
スパム投稿の目的は?
こんな投稿やフォーム送信をする目的として、以下のようなことがあるとされています
怪しいサイトへ誘導したい
目的の一つは、URLを送り付けてサイトへ誘導することです。
誘導先は商品の販売サイトだけでなく、フィッシングサイトや詐欺サイト、不正なプログラムの配布サイトである場合もあります。
ウイルスを直接送りつけてくることはないの?
名前・メールアドレス・本文を入力するフォームでは、不審なURLを本文に入れて誘導することがあります。一方、ファイル添付に対応したフォームでは、不正なファイルが送られる可能性もあります。本文中のリンクや添付ファイルは、送信元と内容を確認してから扱いましょう。
検索結果画面の表示順位を上げるため
一昔前だと、検索順位向上を目的としてコメント欄にURLを投稿するケースが見られました。他人のサイトのコメント欄に、自社サイトのURLをいくつも投稿することで「外部リンク数を稼ぎ、検索エンジンの評価を上げることで検索順位を上げる」なんていう手段も横行していたようです。すごい時代ですね・・・
Googleは、検索順位の操作を目的としたコメント欄へのリンク投稿をリンクスパムの例として挙げています。こうした投稿で検索順位が上がるとは限りません。それでも、自動投稿を行うボットは存在します。
フォームが現在も利用されているか確認するため
お問い合わせフォームから送信した際、サイト管理者ではなく、フォーム送信者に自動返信メールが届く設定になっていることがほとんどだと思います。これを利用して、スパマー(スパム元)側が「このサイトは現在も運営されている」ことを確認しようとするケースもあります。
フォーム送信後に自動返信が来れば、「このフォームはまだ生きている」となり、スパム送り先の対象群になるわけです。
スパム対策の今昔
スパムについてはこんな感じです。では対する「スパム対策側」はどんなものがあったでしょう。
信号機テスト、ありましたね
以前はお問い合わせフォームを送信する際に、「私はロボットではありません」というチェックボックスや、「信号機が写っている画像を選んでください」といった認証画面、またはくねくねに曲がった数字やテキストを読んで回答入力させる、といったものをよく見かけました。
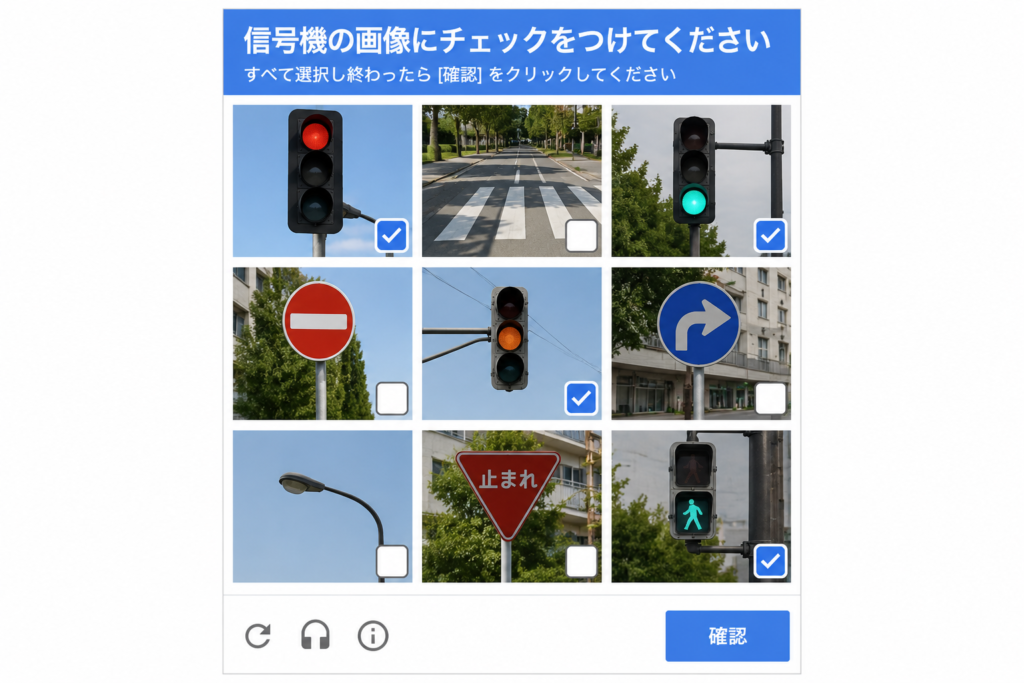
これは、自動プログラムによる送信を減らすための認証の仕組みです。画像や文字の課題に回答してもらうことで、自動化されたアクセスを見分けようとします。ただし、この認証だけで全てのボットを防げるわけではありません。
非常に有効な対策でしたが、「入力が面倒」、「スマートフォンでは操作しづらい」「認証に失敗することがある」といった課題もありました。
画像認識技術の進歩とともに、認証の方法も変化しています。ただし、画像選択やチェックボックス型のreCAPTCHA v2は現在も利用でき、全てが非表示型に置き換わったわけではありません。
「私はロボットではありません」は、何をしているの?
「私はロボットではありません」は、reCAPTCHA v2のチェックボックス型で使われる認証です。チェックをきっかけにリスクを判定し、そのまま認証が完了する場合と、画像選択などの追加の課題が表示される場合があります。文字を読んでチェックできることだけで、人間だと判断しているわけではありません。
スパム対策は、サイト上での操作など複数の情報をもとに、リスクを総合的に判定します。具体的な判定基準の全てが公開されているわけではないため、「マウスの動きだけを見ている」とは言い切れません。
追加の認証が表示されたからといって、利用者がスパムを送っていると決まったわけではありません。判定結果に応じて、確認のための操作が求められることがあります。
最近のスパム対策は裏側で判定する仕組みが増えています|代表的なスパム対策ツールとその働き
現在は、利用者に画像選択などを求めず、裏側でリスクを判定する方式も使われています。チェックボックス型と併存しているため、方式ごとの違いを見ていきましょう。
reCAPTCHA
Googleが提供する不正な自動アクセスへの対策サービスです。Google公式の方式説明では、チェックボックス型のreCAPTCHA v2と、スコアを返すreCAPTCHA v3などが案内されています。画像選択の課題は、v2で追加の認証が必要な場合などに表示されます。
一方、reCAPTCHA v3は、利用者に画像選択などを求めず、サイト上の操作をもとにリスクのスコアを返す方式です。フォーム側はその結果を確認し、送信を受け付けるか、追加の確認を行うかなどを決めます。Google公式のv3説明も確認できます。
reCAPTCHAを理解するためのポイント
- v2のチェックボックス型とv3のスコア型は別の方式
- v3はサイト上の操作をもとにリスクのスコアを返す
- 具体的な判定基準の全ては公開されていない
- 送信を受け付けるかはフォーム側の設定や検証によって決まる
では、人間と単純な自動プログラムの操作の違いを、説明用の例で見てみましょう。以下はreCAPTCHAの公式な判定項目や測定結果ではありません。
人間とロボットの違い
例えば人間と単純な自動プログラムの操作には、次のような違いが考えられます。
<人間の場合>
フォームのページを開く
↓
少しスクロールする
↓
フォームを読む
↓
入力する
↓
スクロールする
↓
送信する
<ロボットの場合>
フォームのページを開く
↓
短時間で全項目を入力
↓
送信
単純なボットは短時間で入力することがあります。ただし、人間の操作をまねるボットもあり、反対に人間でも自動入力機能を使います。操作の速さやスクロールの有無だけで、人間とボットを断定することはできません。
こうした例は仕組みを理解するためのものです。実際のリスク判定と、フォーム側での受け付け処理は分けて考える必要があります。
Turnstile
Cloudflareが提供する自動アクセスへの対策サービスです。Cloudflare公式の説明によると、ブラウザ上で複数の非対話型チェックを行い、訪問者やブラウザ環境の情報をもとに判定します。フォームの入力内容そのものを読んで判定する仕組みではありません。方式によってはチェックボックスが表示されることもあります。
ハニーポット型
別の方法として、ハニーポットという仕組みがあります。信号機テストの頃からありますが、これは、人間には見えない入力欄をフォーム内に設置する方法です。自動プログラムが入力してしまう欄を、検知のための「罠」として使うイメージです。ちなみに上記二つ(reCAPTCHAとTurnstile)は具体的なツール名ですが「ハニーポット」は仕組みの名前です。
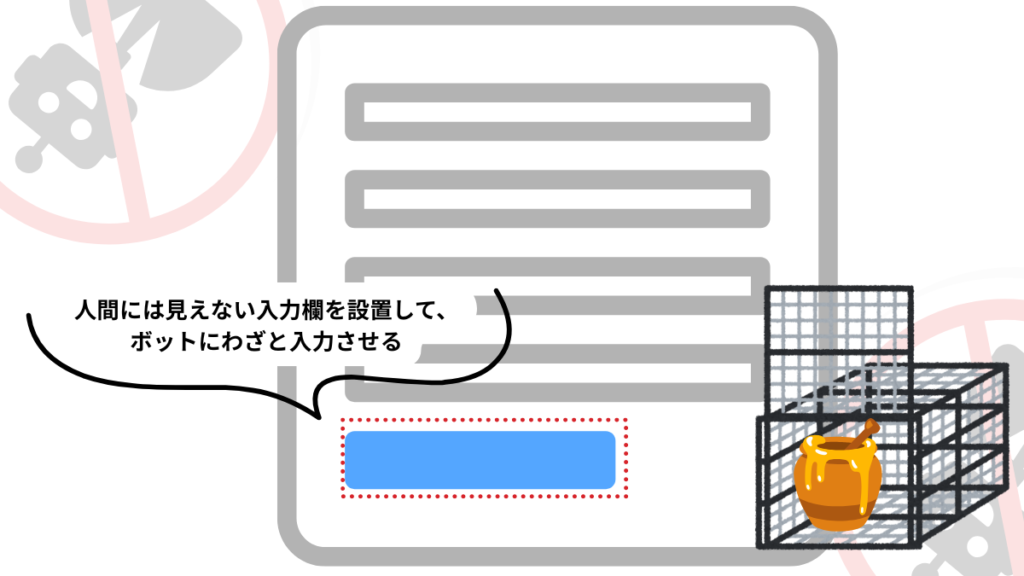
通常の利用者はその存在に気付きませんが、単純なロボットは全ての入力欄を埋めようとするため、見えない欄にも入力してしまいます。その入力を、自動投稿の可能性を示す手がかりにします。ただし、仕組みを回避するボットもいるため、これだけで全てのスパムを防げるわけではありません。
スパム判定されたフォームはどうなるの?
スパム対策の判定結果は、WordPressのフォームプラグインなどが受け取り、送信の受け付けや通知の処理に利用します。送信を拒否するか、追加の確認を求めるか、スパムとして保存するかは、フォーム側の機能と設定によって異なります。画面に認証を置くだけでなく、サーバー側での結果の検証も必要です。
対策を導入しても、全てのスパムが止まるとは限りません。また、正常なお問い合わせが誤って拒否される可能性もあります。履歴やログを確認できる範囲はサービスやプラグインによって異なるため、管理画面と通知の設定を確認し、正常な送信とメール受信もテストしましょう。
もしフォーム送信時に「403 Forbidden」が表示される場合は、スパム判定だけが原因とは限りません。403 Forbiddenの原因と弊社事例も参考に、アクセス制限などを含めて確認してください。
フォームによって対策方法は異なります
reCAPTCHAやTurnstileは、WordPress専用のプラグインではありません。様々なホームページやフォームに組み込めるサービスです。WordPressでは、Contact Form 7やWPFormsなど、利用中のフォームプラグインが対応する方式や連携機能を確認して導入します。ハニーポットはサービス名ではなく、対策の仕組みの名前です。
例えばformrunやHubSpotなどの外部フォームサービスでは、サービス側がスパム対策機能を提供している場合もあります。そのため、「このサイトではスパム対策設定が必要だったのに、別のサイトでは何もしていない」ということも珍しくありません。
お問い合わせフォームのスパム対策でよくある質問
スパム対策も進化しています
スパム対策は、利用者の負担を抑えながら不正な自動アクセスを減らす方向へ進化しています。ただし、チェックボックス型もスコア型も使われており、どの方式が適しているかはフォームの仕組みや利用状況によって異なります。
「私はロボットではありません」を見かけたら、フォームを守る認証の一つだと思い出してみてください。
とにかくホームページのお問い合わせフォームは、お客様との大切な接点です。スパムを防いで、フォームを安全な状態に保ちましょう!
お問い合わせフォームのスパム・送信トラブルを相談しませんか?
「スパムが増えて業務に支障が出ている」「どの対策を選べばよいか分からない」「正常なお問い合わせまで送れなくなった」。そんなときは、現在のフォームの仕組みと困っている症状を整理して、ハマ企画へご相談ください。お問い合わせフォームの改善や運用について、相談・お見積もりを承ります。